Advertentie

Tien jaar AVG: inzage in je persoonsgegevens is nog geen routineklus voor de EUR

Dit jaar is het tien jaar geleden dat de Algemene verordening gegevensbescherming (AVG) werd vastgesteld. De privacywet geeft studenten en medewerkers onder meer het recht om op te vragen welke persoonsgegevens de universiteit over hen verwerkt. Geneeskundestudent en EM-medewerker Sarah de Gruijter diende zo’n inzageverzoek in en ontdekte dat dat na tien jaar nog altijd niet soepel verloopt.
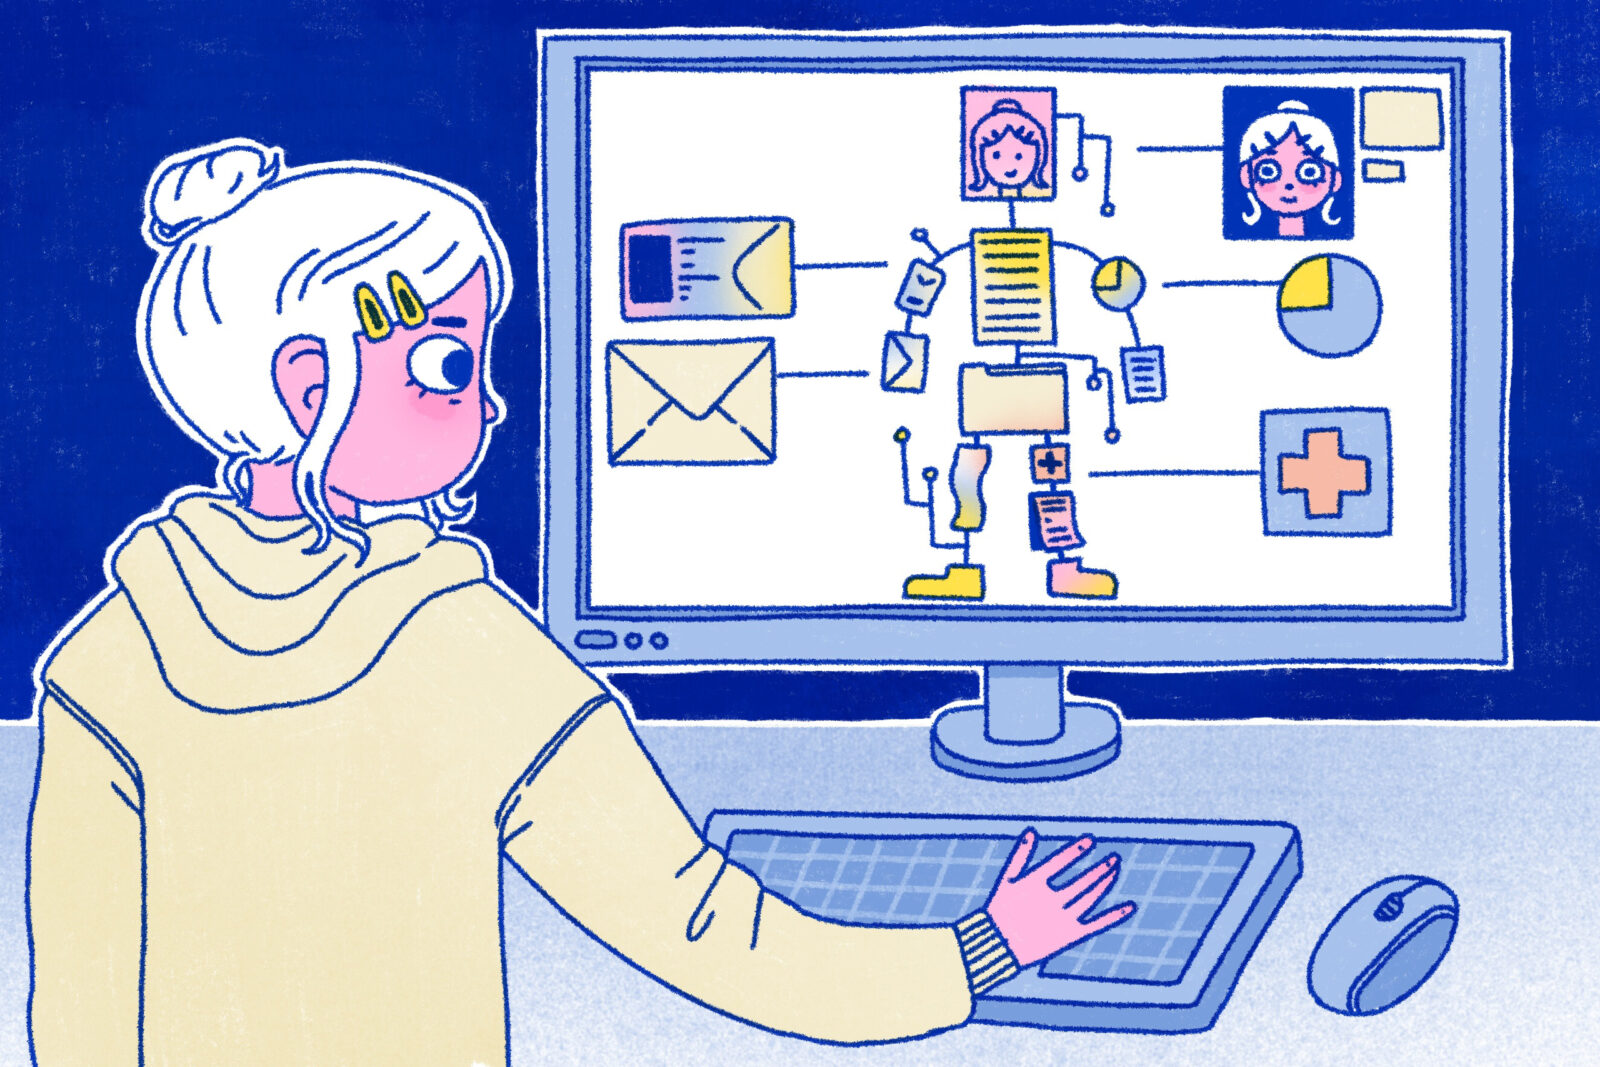
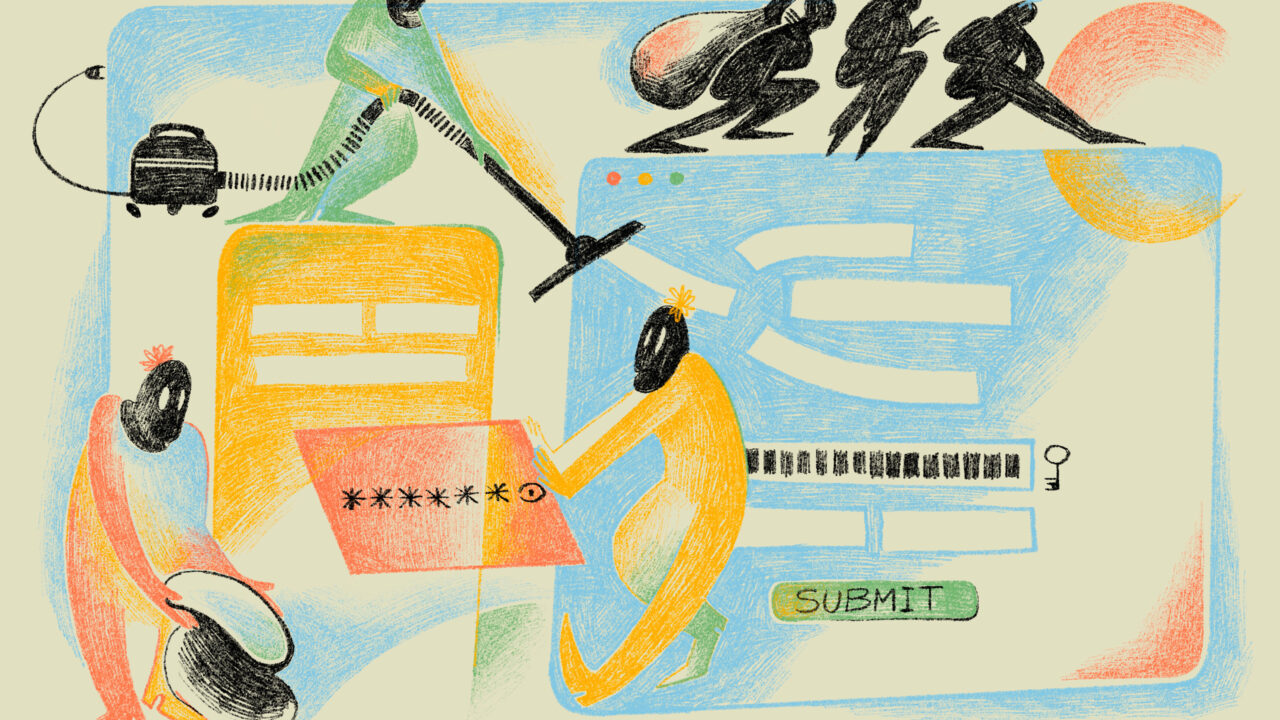
Afbeelding door: Femke Legué
Op 27 mei begon mijn aanvraag. Ik googelde naar het adres waar ik mijn inzageverzoek kon indienen. De zoekopdracht ‘EUR persoonsgegevens’ bracht me bij het privacystatement van de universiteit. Daarin staat welke soorten gegevens de EUR verwerkt, hoelang ze die bewaart en welke rechten studenten en medewerkers hebben.
Onderaan stond het e-mailadres van Marlon Domingus, de functionaris gegevensbescherming. Bij hem moest ik zijn, dacht ik. “Op grond van artikel 15 van de Algemene verordening gegevensbescherming verzoek ik om inzage in de persoonsgegevens die de Erasmus Universiteit Rotterdam over mij verwerkt”, mailde ik hem.
Later vertelde Domingus mij dat er een online loket voor is. De link daarnaar staat ook op de EUR-website in een uitklapmenu op de pagina met het privacystatement, maar was mij niet opgevallen. Volgens hem bestaat het loket al sinds het begin van de AVG en is het de beste route voor inzageverzoeken. Domingus houdt onafhankelijk toezicht op de naleving van de privacywet en adviseert de universiteit. Via hem kwam mijn mail echter ook bij de juiste afdeling terecht.
Dit jaar ontving de universiteit tot nu toe 21 verzoeken om inzage, vertelt Domingus. Dat vindt hij in vergelijking met andere organisaties weinig. Het aantal neemt wel toe: vorig jaar waren er 26 aanvragen over het hele jaar, in 2024 waren er twintig. Hij ziet vooral twee groepen aanvragers: rechtenstudenten die voor hun studie willen ervaren hoe het inzagerecht werkt en mensen die bij een ontslag of arbeidsconflict bewijsmateriaal verzamelen. Ongeacht de aanleiding ziet hij zulke verzoeken als een test voor de universiteit. “Voor mij zijn dit soort verzoeken een graadmeter voor onze betrouwbaarheid.”
Lees verder
-
Cyberveiligheid: lichter toezicht voor hoger onderwijs
Gepubliceerd op:-
ICT
-
Politiek
-
Twee maanden wachten
Volgens de EUR-website handelt het Privacyteam verzoeken binnen dertig dagen af, in lijn met de wettelijke termijn van één maand onder de AVG. Toen die termijn verstreek zonder reactie, stuurde ik op 1 juli een herinnering.
Vijf dagen later antwoordde een privacy-officer van de EUR dat ik binnen tien werkdagen een inhoudelijke reactie kon verwachten. Ook die reactie liet langer op zich wachten. Uiteindelijk ontving ik op 29 juli een e-mail met een link en een wachtwoord. Ruim twee maanden na mijn aanvraag kon ik bekijken welke persoonsgegevens de universiteit over mij had verzameld.
Volgens Domingus lukt het vaak wel om verzoeken binnen de wettelijke termijn van een maand af te handelen. Vertraging kan volgens hem ontstaan bij de overdracht tussen medewerkers of bij de controle van de identiteit van de aanvrager. “Het blijft mensenwerk. In incidentele gevallen kan een verzoek bij de overdracht blijven liggen.” Ook het wachten op informatie waarmee de aanvrager zijn identiteit aantoont, kan het proces volgens hem vertragen. Mijn identiteit werd automatisch bevestigd op basis van mijn studentene-mailadres waarmee ik de aanvraag deed. Daar hoefde ik niets voor te doen, dus dat verklaart de vertraging niet.
Medische gegevens
Het dossier dat ik ontving bevatte 22 categorieën persoonsgegevens. Veel daarvan waren voorspelbaar: mijn inschrijving, tentamenresultaten, studievoortgang en collegegeldbetalingen.
Verderop werd het dossier persoonlijker. De universiteit registreert ook informatie uit de selectieprocedure, login- en wijzigingsmomenten in studentenadministratiesysteem OSIRIS en verslagen of notities van mentoren en studieadviseurs. Het meest verraste mij de medische informatie. In het systeem stonden concrete gegevens over mijn gezondheid, ziekenhuisafspraken en afwezigheid, met daarbij een medische screenshot die ik ooit zelf als bewijsstuk had opgestuurd als bewijs voor mijn herhaalde afwezigheid. Die afbeelding was dus al drie jaar onderdeel van mijn studentendossier.
Notities van studieadviseurs zitten volgens Domingus in het systeem waaruit de gegevens automatisch worden verzameld. Voor informatie over gesprekken met bijvoorbeeld een vertrouwenspersoon of psycholoog gelden andere regels. “Daar kunnen wij ook niet zomaar bij.”
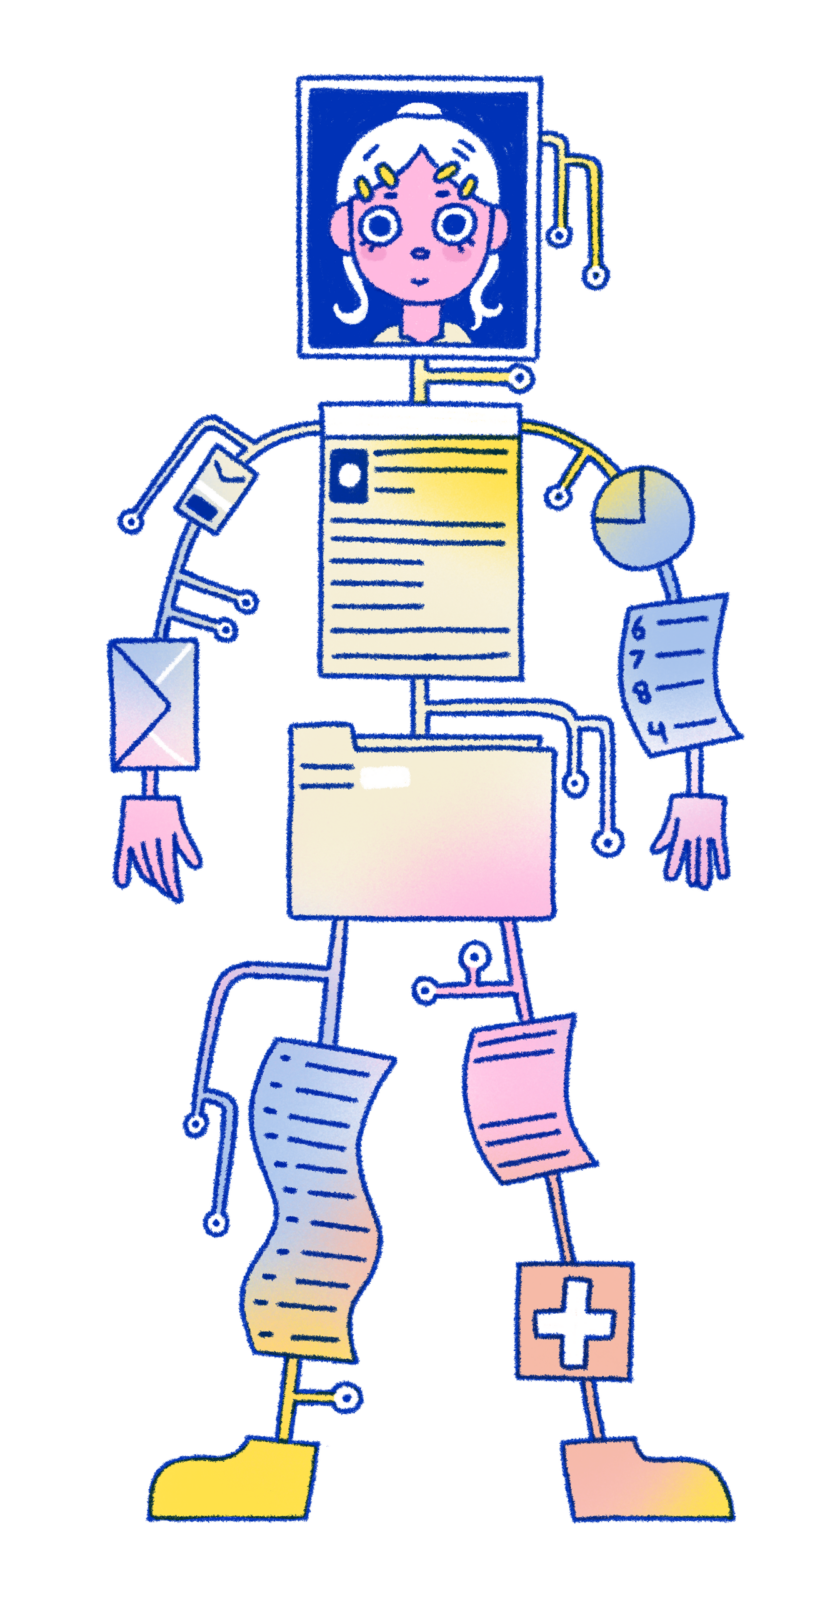
Afbeelding door: Femke Legué
Student én medewerker
Het overzicht was uitgebreid, maar was het ook volledig? “Een groot deel van het verzamelen van de gegevens gebeurt inmiddels automatisch. Dat scheelt werk en is ook beter voor de privacy, omdat minder mensen de gegevens zien”, vertelt Domingus. Een verzoek wordt doorgestuurd naar de faculteit waar de student of medewerker bij hoort. Daar kunnen gegevens uit de registratiesystemen worden geëxporteerd. Vervolgens moet iemand controleren of het overzicht volledig is. “In het begin was dat handwerk.”
Naast mijn studie Geneeskunde werk ik bij Erasmus Magazine. De redactie was niet gevraagd om gegevens over mij aan te leveren, ook al is EM wel onderdeel van de organisatie van de universiteit. Volgens Domingus bepaalde mijn vermelding dat ik geneeskundestudent ben hoe het verzoek werd afgehandeld. “Jij had aangegeven dat je student bent aan de faculteit geneeskunde. Daar gaan we dan op af.”
Uitgebreid uitzoeken waar een aanvrager verder bij betrokken is, vindt hij niet gepast. Ook bij een inzageverzoek moet de universiteit rekening houden met de privacy van de aanvrager. “Het is eigenlijk kwalijker als wij weten dat jij ook nog andere rollen hebt.” Ook wijst hij erop dat Erasmus MC en de EUR twee verschillende organisaties zijn, wat het verzamelen van een volledig overzicht ingewikkelder kan maken.
Om ook mijn gegevens als medewerker te ontvangen, had ik volgens hem beide rollen moeten noemen. “De aanvrager moet ons ook een beetje helpen: waar ben je naar op zoek en waar kunnen we je gegevens vandaan halen?” Wie gegevens mist, kan volgens Domingus om een aanvulling vragen. “Je hebt altijd het recht om daarna te zeggen: het was niet volledig, kun je dit ook nog ophalen?”
Lees verder
-
Universiteit rapporteert datalek in medewerkersonderzoek
Gepubliceerd op:-
Nieuws
-
Meer bewustzijn
Sinds de invoering van de AVG zijn studenten en medewerkers in theorie beter beschermd, zegt cybersecurityonderzoeker Bernold Nieuwesteeg. “Er staan hogere boetes op het niet goed beschermen van persoonsgegevens. Dat zou in theorie moeten betekenen dat ze beter beschermd zijn. Of dat in de praktijk ook zo werkt, daar durf ik mijn hand niet voor in het vuur te steken.” Wel merkt hij dat het bewustzijn is gestegen. “Ik merk dat studenten sinds de AVG veel bewuster zijn van privacy dan voorheen.”
Daar is hij blij mee, maar over de gegevensverzameling door de universiteit hoeven studenten zich volgens hem niet direct zorgen te maken. “Het is goed als studenten er scherp op zijn, maar de universiteit heeft niet als doel om jouw data in grote getalen binnen te harken als verdienmodel. De universiteit heeft als doel om jou goed onderwijs te geven en daar hebben ze soms je data voor nodig.”
Volgens hem kunnen studenten beter kritisch kijken naar andere partijen die hun gegevens verzamelen, zoals sociale media. “Als studenten een app downloaden, wordt er veel meer informatie opgeslagen, van locatiegegevens tot transactiegegevens. Zij hebben een heel ander doel: ze willen er geld mee verdienen.” Het doel van de gegevensverzameling is volgens Nieuwesteeg dan ook erg belangrijk. “De universiteit heeft niet als doel om je nog een leuker filmpje voor te schotelen zodat je nog langer in de app blijft.”
Online datakluisje
Domingus zou studenten en medewerkers graag zelf toegang geven tot de gegevens die de universiteit over hen verwerkt. “Waar we uiteindelijk naartoe willen, is een online datakluisje waar je zelf bij kunt. Dan kun je zelf kijken wat de EUR van jou verwerkt.” Wanneer dat mogelijk wordt, kan hij nog niet zeggen. “Het zou mij veel waard zijn. Het scheelt een hoop werk en we kunnen nog transparanter zijn naar onze medewerkers en studenten.”
Lees verder
-
TU Delft negeert waarschuwingen en stopt gevoelige gegevens van (oud)studenten in de cloud
Gepubliceerd op:-
Privacy
-
De redactie
-
 Sarah de Gruijter
Studentredacteur
Reacties
Advertentie
Meer Privacy
-
TU Delft negeert waarschuwingen en stopt gevoelige gegevens van (oud)studenten in de cloud
Gepubliceerd op:-
Privacy
-
-
TU Delft gaat geen namen van activisten meer doorspelen aan politie
Gepubliceerd op:-
Privacy
-
Protest
-
-
Gegevens van EUR-studenten en -medewerkers gestolen na cyberaanval op Canvas
Gepubliceerd op:-
Privacy
-
Laat een reactie achter